

15 października 2026. Uderzenia w rosyjskie centra danych pokazują ostateczne połączenie fizycznego i cyfrowego frontu wojny hybrydowej, w której cyberprzestrzeń, dezinformacja i presja ekonomiczna są pełnoprawnymi narzędziami agresji. Zniszczenie tej infrastruktury technicznej przynosi Rosji nie tylko straty ekonomiczne, lecz także odbiera jej zdolność do masowego powielania fejków i destabilizowania społeczeństw od wewnątrz. Tworzy to jakościowo nową przestrzeń dla umacniania partnerstwa między Ukrainą a Polską bez sztucznego szumu z zewnątrz.
„Po doniesieniach o uderzeniach w infrastrukturę Yandexa przeanalizowałam w mediach społecznościowych profile Euromaidanu-Warszawa, fundacji Stand with Ukraine oraz moje osobiste: pod postami o podobnych zasięgach i liczbie polubień było około czterokrotnie mniej komentarzy, a głosy antyukraińskie i prorosyjskie praktycznie zniknęły. Nie mam wystarczających danych, by potwierdzić związek między tymi wydarzeniami, ale ta obserwacja zasługuje na niezależne badanie. Jeżeli podobną zmianę potwierdzą szersze analizy, będzie to ważna wskazówka dotycząca skali zorganizowanego wpływu rosji na debatę w polskim internecie” - powiedziała Natalia Panczenko, działaczka społeczna i liderka ukraińskiej diaspory w Polsce.
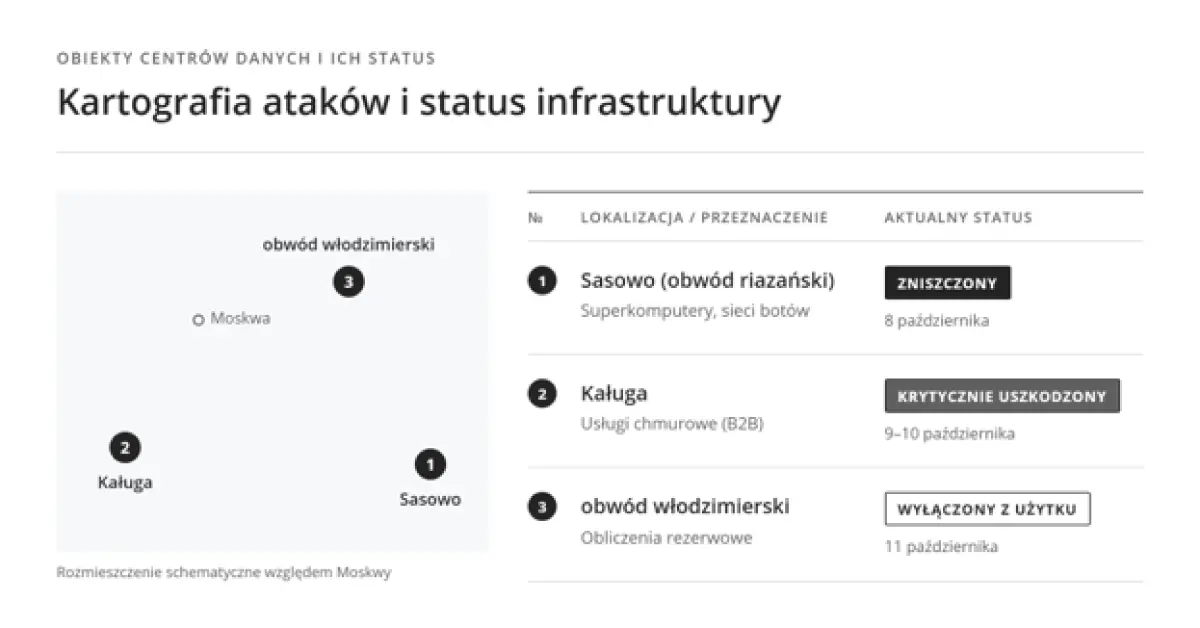
Seria precyzyjnych uderzeń Sił Obronnych Ukrainy w kluczowe centra przetwarzania danych (CPD) firmy Yandex w październiku 2026 roku pokazała jakościowo nowy etap współczesnych konfliktów hybrydowych. Trafienie obiektów w Sasowie (obwód riazański), Kałudze i obwodzie włodzimierskim stało się nie tylko bezpośrednim ciosem ekonomicznym w sektor IT Federacji Rosyjskiej, ale także wywołało silny efekt strategiczny i polityczny w wymiarze globalnym.
Najgłośniejszym skutkiem tej operacji był natychmiastowy spadek aktywności rosyjskich zautomatyzowanych sieci botów w mediach społecznościowych (m.in. na platformach X/Twitter, Meta i Telegram) niemal do zera, co znacząco osłabiło presję dezinformacyjną na kraje europejskie i USA.
1. Chronologia i geometryczna dynamika załamania ruchu
Według danych międzynarodowych agencji monitorujących (Cloudflare Radar i NetBlocks), likwidacja trzech węzłowych centrów danych doprowadziła do natychmiastowego załamania zautomatyzowanych systemów wykorzystywanych do prowadzenia operacji informacyjno-psychologicznych (IPSO) – chodzi w szczególności o boty i ruch botów.
Złośliwych komentarzy, identycznych wpisów z kont bez zdjęć, „ekspertów”, którzy urodzili się wczoraj, a już wiedzą, kto jest winny wszystkich nieszczęść Europy, ksenofobii i szowinizmu jest mniej.
Właśnie tak wiele osób w Europie i na Ukrainie opisuje swoje odczucia w sieci w połowie października, po tym jak ukraińskie uderzenia wyłączyły z działania trzy centra danych rosyjskiej firmy Yandex. Prezydent Wołodymyr Zełenski oświadczył, że w mediach społecznościowych „zrobiło się trochę łatwiej oddychać”.
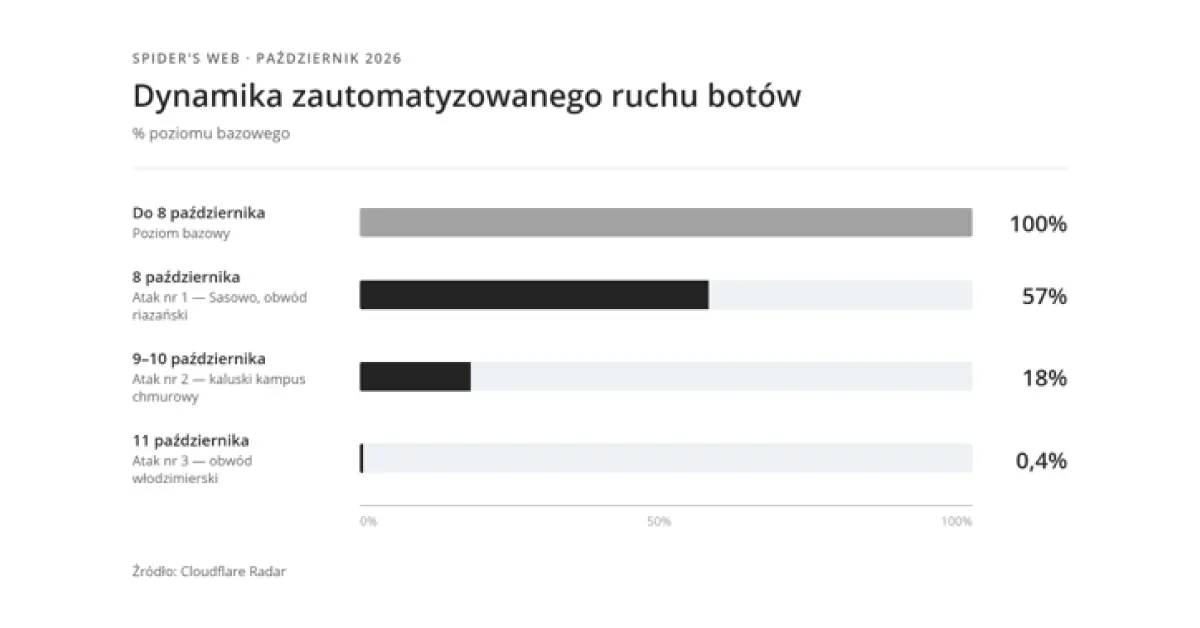
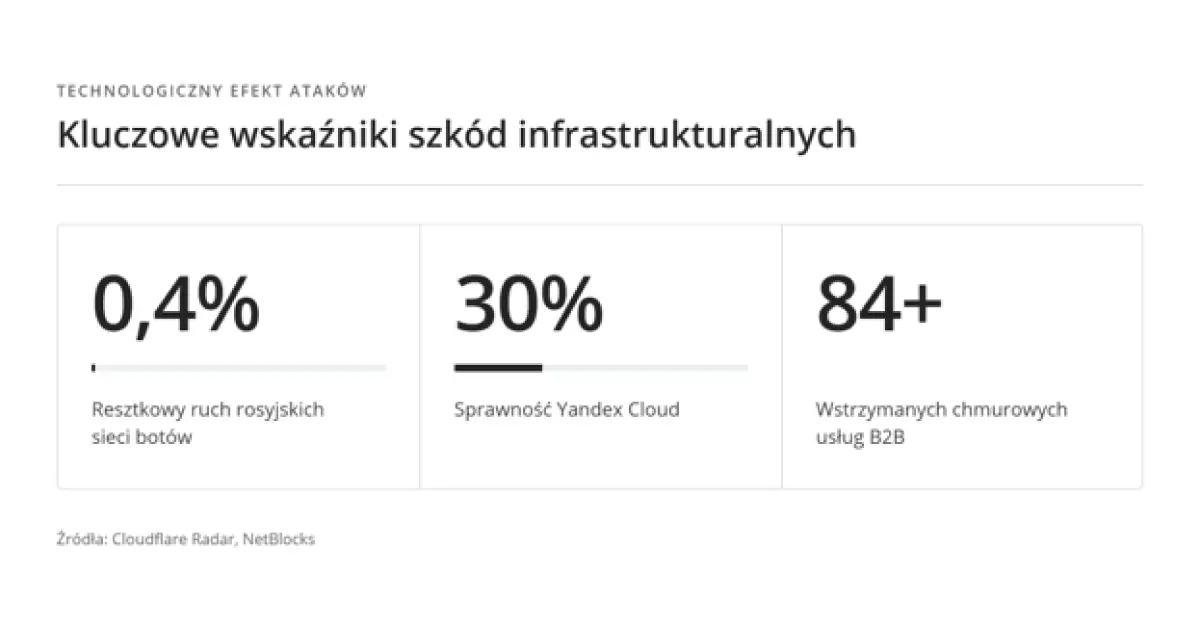
Spadek potwierdza również monitoring NetBlocks, który odnotowuje ogólny spadek aktywności internetowej rosyjskich serwisów. Warto zaznaczyć, że wartości procentowe w różnych publikacjach liczone są od różnej bazy, więc nie można ich porównywać bezpośrednio. Tendencja jest jednak jednoznaczna: zautomatyzowany ruch przechodzący przez infrastrukturę Yandeksu niemal zniknął.
Uderzenia te były lustrzaną odpowiedzią na rosyjskie ataki na ukraińską infrastrukturę internetową we wrześniu, m.in. na dostawców internetu w Kijowie i Odessie. Ministerstwo Obrony FR publikowało wtedy nawet memy o „przymusowym detoksie”, nie spodziewając się odpowiedzi.
Oprócz zmniejszenia ilości mowy nienawiści, deepfake’ów i manipulacji w europejskim segmencie mediów społecznościowych media poinformowały także o spadku poparcia dla prorosyjskich partii w Europie.
Spadek ruchu botów z 89,4% do 0,3% to rzeczywisty fakt odnotowany przez Cloudflare. Aby jednak zrozumieć, ile za tymi liczbami kryje się właśnie sieci propagandowych, potrzebna jest rzetelna analiza danych, a nie tylko wrażenia z przeglądania feedu. Analitycy cyberbezpieczeństwa (analitycy SOC) już dziś śledzą anomalie w ruchu sieciowym i wykrywają boty oraz szkodliwą automatyzację, więc wkrótce można spodziewać się bardziej wiarygodnych informacji.
W wojnie, w której centra danych stały się celem, a boty – bronią, rola specjalistów od cyberbezpieczeństwa, infrastruktury sieciowej i analizy danych będzie tylko rosnąć.
2. Trójwymiarowy efekt uderzenia: ekonomia, strategia, polityka
2.1. Wymiar ekonomiczny
● Załamanie usług B2B: Platforma Yandex Cloud straciła ponad 70% mocy obliczeniowej. Doprowadziło to do zatrzymania zautomatyzowanych systemów w sektorze bankowym, handlu detalicznym, sieciach logistycznych i serwisach taksówkowych na terenie całej Federacji Rosyjskiej.
● Straty bezpośrednie: Szacowane są na setki milionów dolarów w postaci utraconych danych, zniszczonego zaawansowanego technologicznie sprzętu (superkomputerów) oraz przestojów klientów biznesowych.
2.2. Wymiar strategiczny i wojskowy
● Destrukturyzacja infrastruktury AI: Zniszczone superkomputery wykorzystywano nie tylko do celów cywilnych, ale także do trenowania algorytmów sztucznej inteligencji, koordynowania zakrojonych na szeroką skalę operacji IPSO oraz analizy danych w czasie rzeczywistym.
● Lustrzane, symetryczne oddziaływanie: Siły Obronne Ukrainy wykazały zdolność do skutecznego neutralizowania cyfrowego potencjału wroga głęboko na jego zapleczu.
2.3. Wymiar polityczny i geopolityczny
● Oczyszczenie międzynarodowej przestrzeni informacyjnej: Jak zaznaczył Prezydent Ukrainy podczas wystąpienia na Warszawskim Forum Bezpieczeństwa (Warsaw Security Forum), zniszczenie mocy obliczeniowych doprowadziło do gwałtownego spadku ilości mowy nienawiści, deepfake’ów i manipulacji w europejskim segmencie mediów społecznościowych.
● Ochrona instytucji demokratycznych: Neutralizacja farm kont bezpośrednio wpłynęła na zdolność Federacji Rosyjskiej do ingerowania w procesy wyborcze i wewnętrzne debaty polityczne w krajach UE i w USA.
Wnioski
Uderzenia w centra danych Yandeksu dowiodły, że we współczesnej wojnie infrastruktura cyfrowa wroga jest równie krytycznym celem jak rafinerie czy składy amunicji. Zniszczenie fizycznych nośników i superkomputerów okazało się znacznie skuteczniejszym sposobem walki z dezinformacją niż tradycyjne blokowanie pojedynczych kont botów.
Petro Khimeychuk, Vice President/ Chief Operating Officer Future Processing Ukrainecyjne blokowanie pojedynczych kont botów.
Źródła i odnośniki:
NV.ua: Ruch botów z sieci Yandeksu spadł niemal do zera po uderzeniach w jego centra danych
24 Kanał: Ruch rosyjskich botów spadł do minimum po atakach na centra danych Yandeksu
Censor.NET: Po uderzeniach w centra danych Yandeksu w mediach społecznościowych jest mniej botów i nienawiści – Zełenski
My – Ukraina (WeUkraine): Analiza wpływu uderzeń w rosyjskie CPD na międzynarodową przestrzeń bezpieczeństwa
Delo.ua: W Rosji masowo zawodzą usługi Yandex po uderzeniach w kluczowe centra danych
Cloudflare Radar: Ground News — Yandex Crawler Traffic Drops 94% After Drone Strikes
dev.ua — Uderzenia w centra danych Yandex wyłączyły rosyjskie botnety
Defence24 / NV / TSN: Defence24: Defence24 — Major drop in Russian bot traffic. Successful Ukrainian strike
NV (Wiadomości z Ukrainy): NV.ua — Ruch botów z sieci Yandeksu spadł niemal do zera po uderzeniach w jego centra danych
TSN / Ukrainska Prawda: Ukrainska Prawda — Drone attack shuts down Yandex data centre in Russia
NetBlocks: NetBlocks — Internet Governance, Autonomy & Cybersecurity
Meduza — Ukraine knocked out key Yandex data centers
Telset.id — Serangan Drone Lumpuhkan Data Center Yandex
Oficjalne oświadczenia / Analizy zachodnie - Oficjalne oświadczenia: Oświadczenie Prezydenta Ukrainy (przemówienie opublikowano na NV.ua i Meduza).
Analizy: Hromadske English.
Atak na centrum danych Yandeksu – w Rosji doszło do poważnej awarii usług
„Botów jest mniej”: uderzenia w centra danych Yandeksu przyniosły nieoczekiwane skutki